DES算法简介
- DES概述
- DES算法描述
- DES变种
- DES的常见攻击方法
一、DES概述
数据加密标准(Data Encryption Standard,DES)是世界上最广泛使用的一种分组密码算法。它由IBM公司在20世纪70年代研发。但随着密码分析技术和计算能力的提高,DES算法不再安全。在2000年,DES算法被更安全的AES算法取代。
DES算法是一种典型的Feistel结构的分组密码算法,它的明文分组长度为64bit,密钥长度为64bit,其中密钥有8bit是奇偶校验,因此有效密钥长度为56bit。DES算法的加密和解密采用同一过程,它的安全性依赖于有效密钥。DES算法首先把需要加密的明文划分为每64bit的数据块,用56bit有效密钥对每64bit数据块进行加密。每次加密对输入的64bit的明文数据进行16轮的代替和置换后,输出完全不同于明文的64bit密文。
二、DES算法描述
DES加密算法主要分为以下几个步骤:
- 初始置换:输入64bit明文,进行IP初始置换
- 轮次:进行16轮迭代变换,采用Feistel密码结构对明文和密钥进行混淆和扩散。
- 逆初始置换:左右交换后进行逆初始置换 $IP^{-1}$ 得到64bit密文
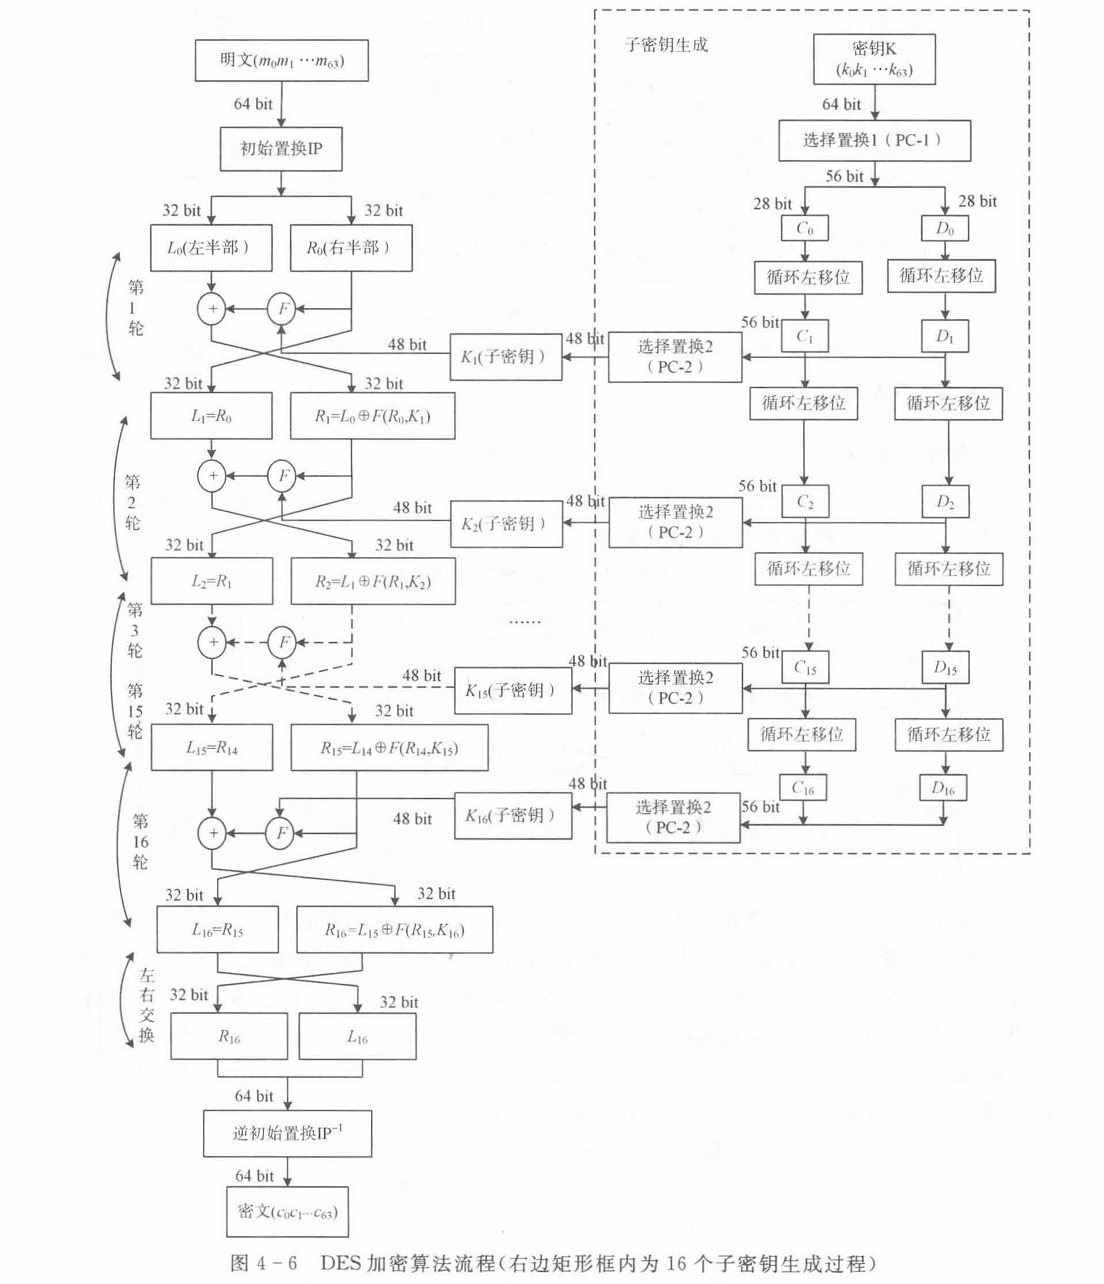
下面详细解释一下算法的各个部分
1.初始置换IP
IP初始置换表:
1
2
3
4
5
6
7
8
58 50 42 34 26 18 10  2
60 52 44 36 28 20 12  4
62 54 46 38 30 22 14  6
64 56 48 40 32 24 16  8
57 49 41 33 25 17  9  1
59 51 43 35 27 19 11  3
61 53 45 37 29 21 13  5
63 55 47 39 31 23 15  7
初始输入的64bit明文数据,按照表中所给的bit位置进行填充。比如58就是放明文的第58位bit。
2.轮变换
经过DES第一阶段的IP置换之后得到的输出64bit,然后进人16轮轮变换。在变换前,先将64bit输出分成左右两部分,前32bit为左半部分 $L_{0}$ ,后32bit为右半部分 $R_{0}$ .
每一轮变换由下面的公式表示:
\[\begin{align} &L_{i}=R_{i-1} \\ &R_{i}=L_{i-1}\oplus F(R_{i-1},K_{i}) \end{align}\]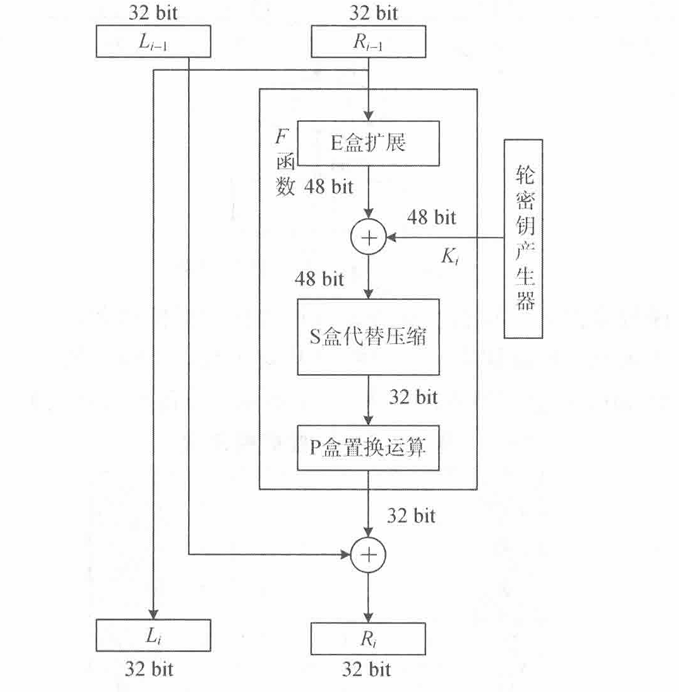
其中 $1\leq i\leq16$ ,轮密钥 $K_{i}$ 为48bit。
轮函数F的计算主要包括4个部分:
- E盒扩展
- 与子密钥异或
- S盒压缩
- P盒置换
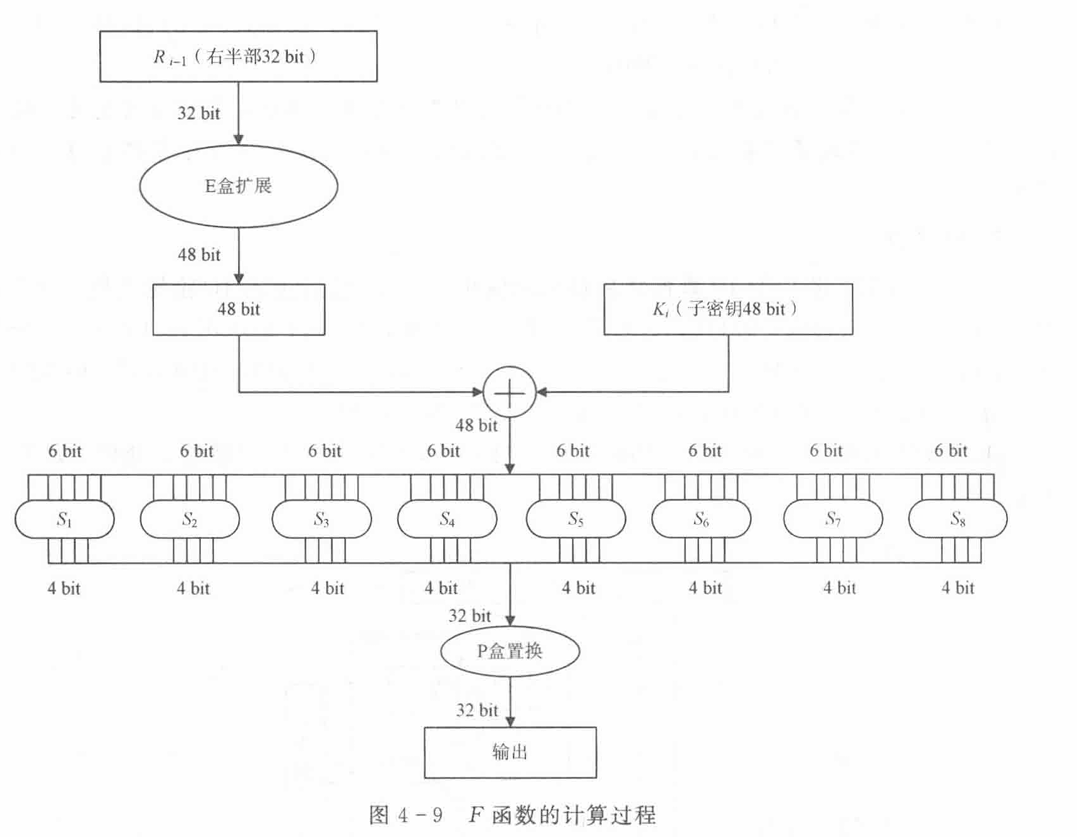
E盒扩展
把 32 位分成 8 组,每组 4 位;每组扩展为 6 位,使相邻组共享边界位:
1
2
3
4
5
6
7
8
32  1  2  3  4  5
4  5  6  7  8  9
8  9 10 11 12 13
12 13 14 15 16 17
16 17 18 19 20 21
20 21 22 23 24 25
24 25 26 27 28 29
28 29 30 31 32  1
因此,输人右半部的32bit,经过E盒扩展置换之后,得到48bit输出。
与子密钥异或
E盒扩展后,将48bit输出与48bit子密钥进行异或
S盒
E盒扩展输出与子密钥输入异或之后得到48bit作为S盒输入,分成8组,每组6bit,分别进人8个S盒进行替代压缩,最终输入48bit变为输出32bit。
S盒代替是DES算法唯一的非线性变换,是保证DES算法安全性的源泉。DES算法总 共有8个固定S盒,一个S盒有16列和4行,每个元素是4bit,通常用十进制表示。
每个S盒的使用方法:将每个S盒收到的6bit数据中第一个和最后一个bit构成的2bit二进制数作为行号,中间4bit构成的二进制数作为列号,在对应S盒中查表获得输出值。
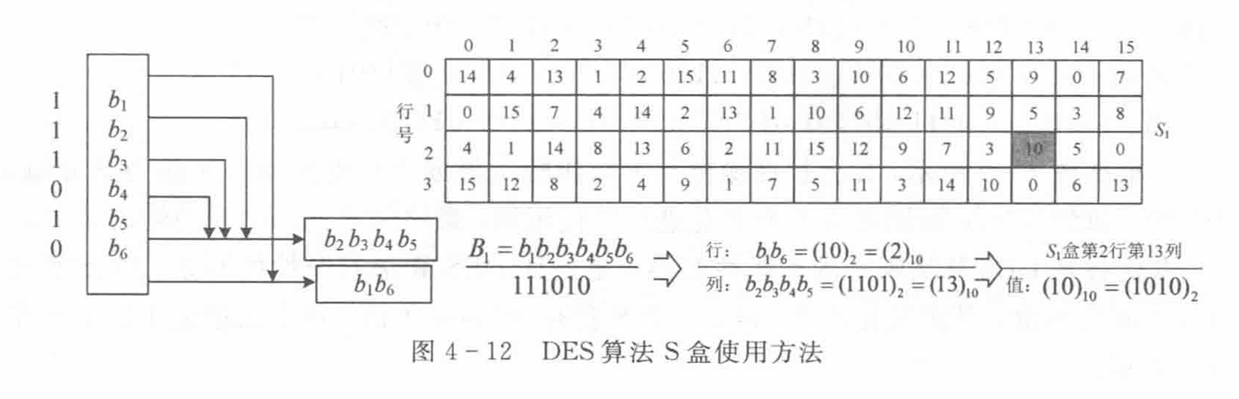
下面列出全部 S 盒:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
S1
14  4 13  1  2 15 11  8  3 10  6 12  5  9  0  7
 0 15  7  4 14  2 13  1 10  6 12 11  9  5  3  8
 4  1 14  8 13  6  2 11 15 12  9  7  3 10  5  0
15 12  8  2  4  9  1  7  5 11  3 14 10  0  6 13

S2
15  1  8 14  6 11  3  4  9  7  2 13 12  0  5 10
 3 13  4  7 15  2  8 14 12  0  1 10  6  9 11  5
 0 14  7 11 10  4 13  1  5  8 12  6  9  3  2 15
13  8 10  1  3 15  4  2 11  6  7 12  0  5 14  9

S3
10  0  9 14  6  3 15  5  1 13 12  7 11  4  2  8
13  7  0  9  3  4  6 10  2  8  5 14 12 11 15  1
13  6  4  9  8 15  3  0 11  1  2 12  5 10 14  7
 1 10 13  0  6  9  8  7  4 15 14  3 11  5  2 12

S4
 7 13 14  3  0  6  9 10  1  2  8  5 11 12  4 15
13  8 11  5  6 15  0  3  4  7  2 12  1 10 14  9
10  6  9  0 12 11  7 13 15  1  3 14  5  2  8  4
 3 15  0  6 10  1 13  8  9  4  5 11 12  7  2 14

S5
 2 12  4  1  7 10 11  6  8  5  3 15 13  0 14  9
14 11  2 12  4  7 13  1  5  0 15 10  3  9  8  6
 4  2  1 11 10 13  7  8 15  9 12  5  6  3  0 14
11  8 12  7  1 14  2 13  6 15  0  9 10  4  5  3

S6
12  1 10 15  9  2  6  8  0 13  3  4 14  7  5 11
10 15  4  2  7 12  9  5  6  1 13 14  0 11  3  8
 9 14 15  5  2  8 12  3  7  0  4 10  1 13 11  6
 4  3  2 12  9  5 15 10 11 14  1  7  6  0  8 13

S7
 4 11  2 14 15  0  8 13  3 12  9  7  5 10  6  1
13  0 11  7  4  9  1 10 14  3  5 12  2 15  8  6
 1  4 11 13 12  3  7 14 10 15  6  8  0  5  9  2
 6 11 13  8  1  4 10  7  9  5  0 15 14  2  3 12

S8
13  2  8  4  6 15 11  1 10  9  3 14  5  0 12  7
 1 15 13  8 10  3  7  4 12  5  6 11  0 14  9  2
 7 11  4  1  9 12 14  2  0  6 10 13 15  3  5  8
 2  1 14  7  4 10  8 13 15 12  9  0  3  5  6 11
P盒置换
S 盒输出的 32 位按P盒重新排列:
1
2
3
4
5
6
7
8
16  7 20 21
29 12 28 17
 1 15 23 26
 5 18 31 10
 2  8 24 14
32 27  3  9
19 13 30  6
22 11  4 25
经过P盒置换之后,F轮函数结束。
3.逆初始置换
16轮次迭代后,合并左右两部分得到64bit数据作为逆初始置换 $IP^{-1}$ 的输入
1
2
3
4
5
6
7
8
40  8 48 16 56 24 64 32
39  7 47 15 55 23 63 31
38  6 46 14 54 22 62 30
37  5 45 13 53 21 61 29
36  4 44 12 52 20 60 28
35  3 43 11 51 19 59 27
34  2 42 10 50 18 58 26
33  1 41  9 49 17 57 25
逆初始置换正好为初始置换的逆,若输人64bit数据进行初始置换之后,再进行一次逆初始置换,最后输出结果刚好为初始置换输人的64bit。
经过如上步骤,最后得到64bit密文。
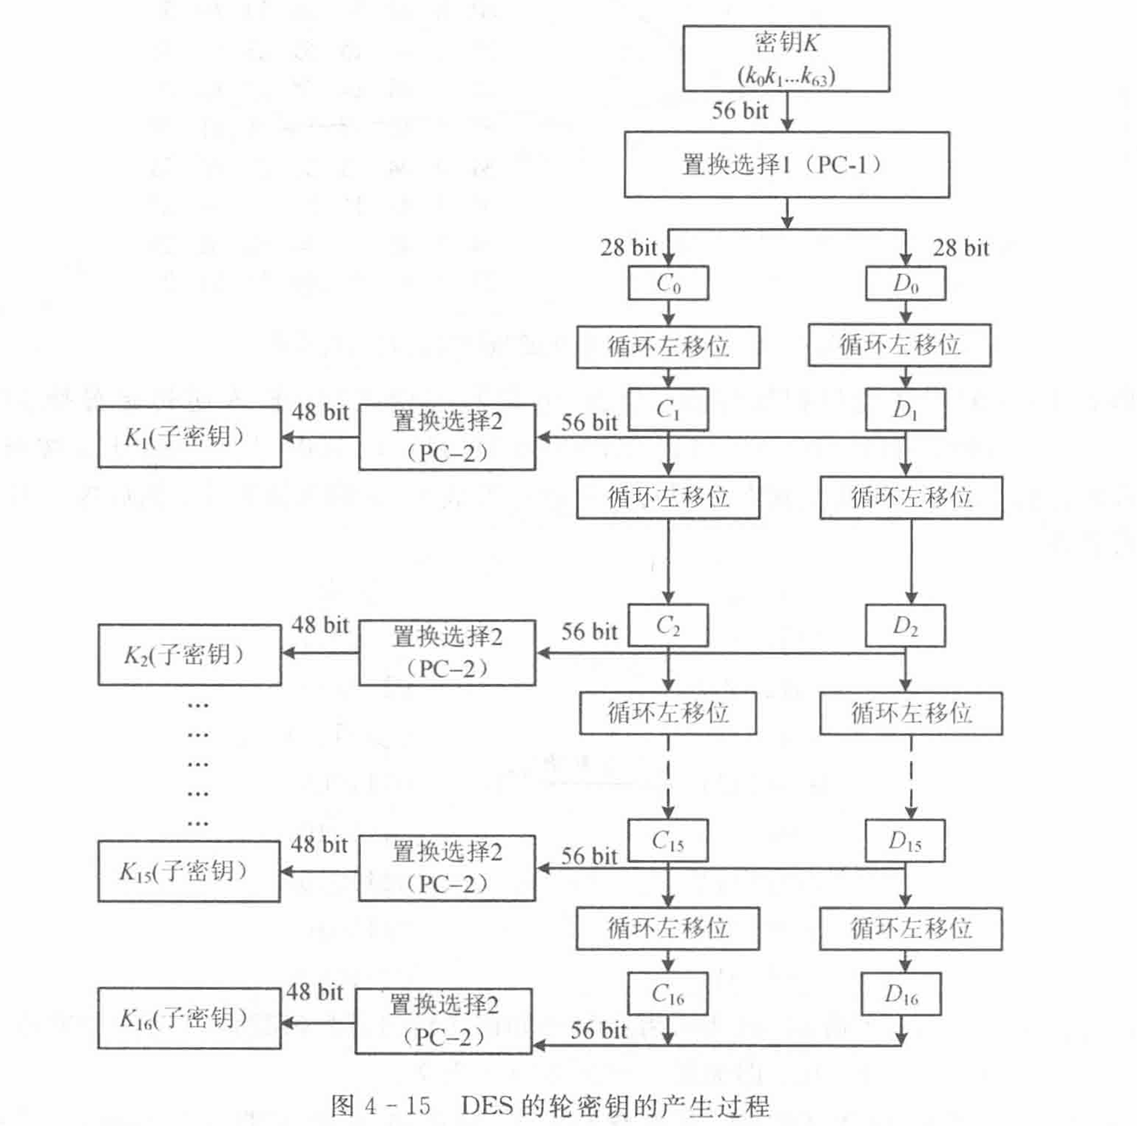
4.子密钥生成过程
DES算法规定密钥长度为64bit,其中有效密钥长度为56bit,另外8bit在算法中并不直接使用,可作为校验位。如初始密钥中每8bit密钥包含用户提供的7bit和1bit校验,每8bit密钥中保证有奇数个“1”。8bit校验位数据分别放在8、16、24、32、40、56和64位置上。
将初始密钥64bit输入到子密码生成器中,首先经过置换选择PC-1,将初始密钥 的8bit奇偶校验位去掉,并重新编排,留下56bit有效密钥。接着,分为两部分,每部分28bit,记为 $C_{0}$ 和$D_{0}$ ,再分别做循环左移,每部分循环左移1或2位 ,记为 $C_{1}$ 和$D_{1}$ , 然后再连接成56bit数据,再做置换选择PC-2,抛弃8bit后,便可输出第一个48bit子密钥$K_{1}$,作为函数F的子密钥输入部分。然后依次重复进行循环左移-PC2置换,生成每一轮密钥 $K_{i}$
如果输入56位密钥,则需要按规则在8、16、24、32、40、56和64位插入8bit奇偶校验码。
每轮左移位数:
1
2
轮次:  1  2  3  4  5  6  7  8  9 10 11 12 13 14 15 16
左移:  1  1  2  2  2  2  2  2  1  2  2  2  2  2  2  1
PC-1:
1
2
3
4
57 49 41 33 25 17  9   1 58 50 42 34 26 18
10  2 59 51 43 35 27  19 11  3 60 52 44 36
63 55 47 39 31 23 15   7 62 54 46 38 30 22
14  6 61 53 45 37 29  21 13  5 28 20 12  4
PC-2:
1
2
3
4
14 17 11 24  1  5   3 28 15  6 21 10
23 19 12  4 26  8  16  7 27 20 13  2
41 52 31 37 47 55  30 40 51 45 33 48
44 49 39 56 34 53  46 42 50 36 29 32
三、DES变种
1997年,研究者用90天破解了DES密钥。现在DES已被证明不够安全。为了提高DES的安全性,可将DES在多密钥下多重使用。
1.二重DES
二重DES采用两个不同的密钥进行连续加密,使有效密钥长度由56bit提升到了112bit。安全强度获得了很大提升。
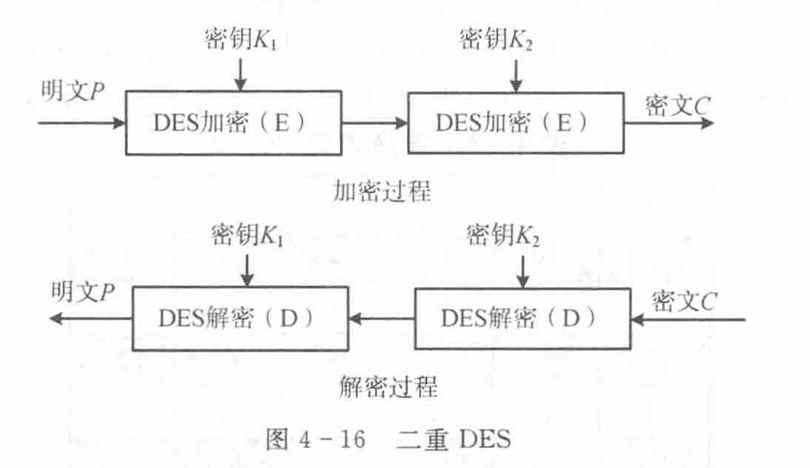
然而,如果存在另一密钥$K_{3}$ 使得 \(E_{K_{2}}[E_{K_{1}}[P]]=E_{K_{3}}[P]\) 则单DES与多重DES都将没有意义。但上式对DES并不成立,1992年Campbell 和 Wiener证明了DES加密族的非封闭性
但还存在一种对二重DES的中间相遇攻击,能将时间复杂度降低到 $O(2^{57})$ ,会在下文详细介绍
2.三重DES
在二重DES基础上,为提高安全性,提出了三重DES算法。
DES-EDE3
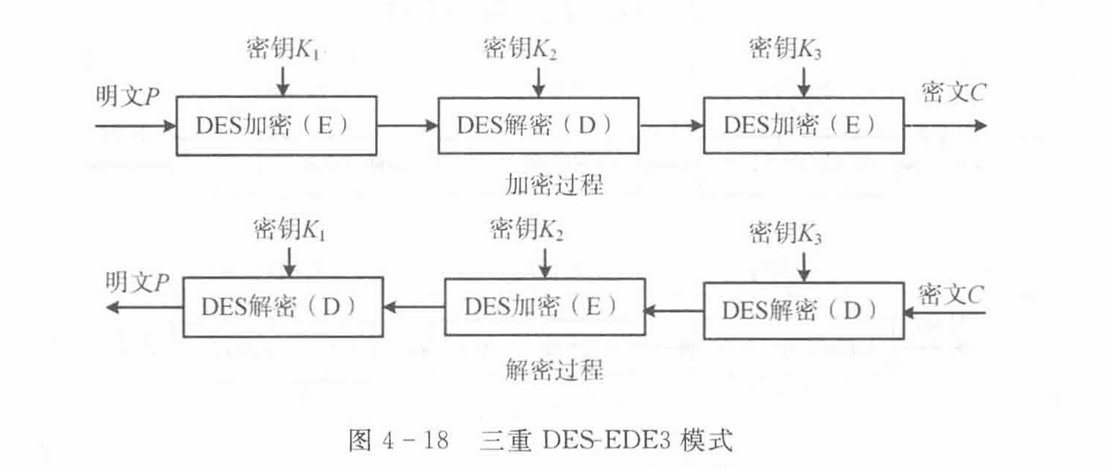
大概为112位安全性。如果令 $K_{3}=K_{2}$ 或$K_{1}=K_{2}$ 则变为一重DES,因此可兼容支持 DES 的旧系统。
DES-EDE2
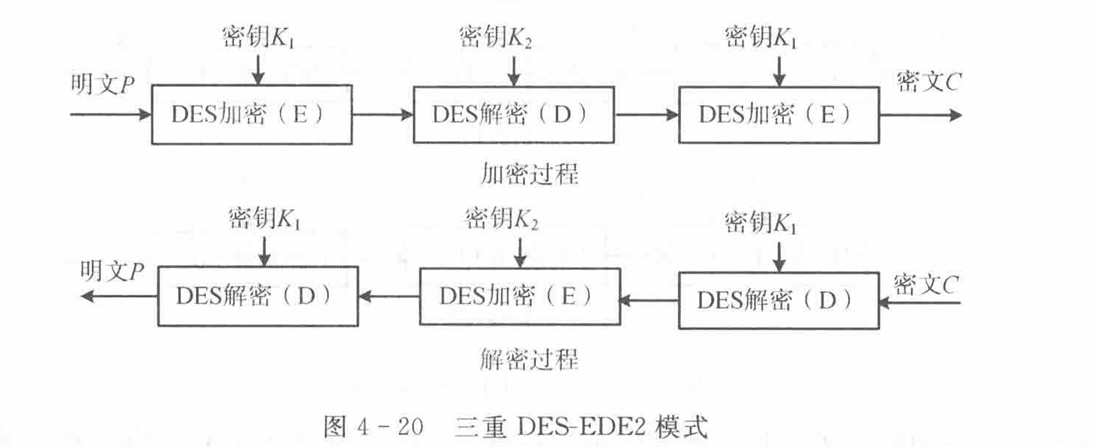
大概为80位安全性(与二重DES不同)第二步解密的目的在于使得用户可对一重DES加密的数据解密。